
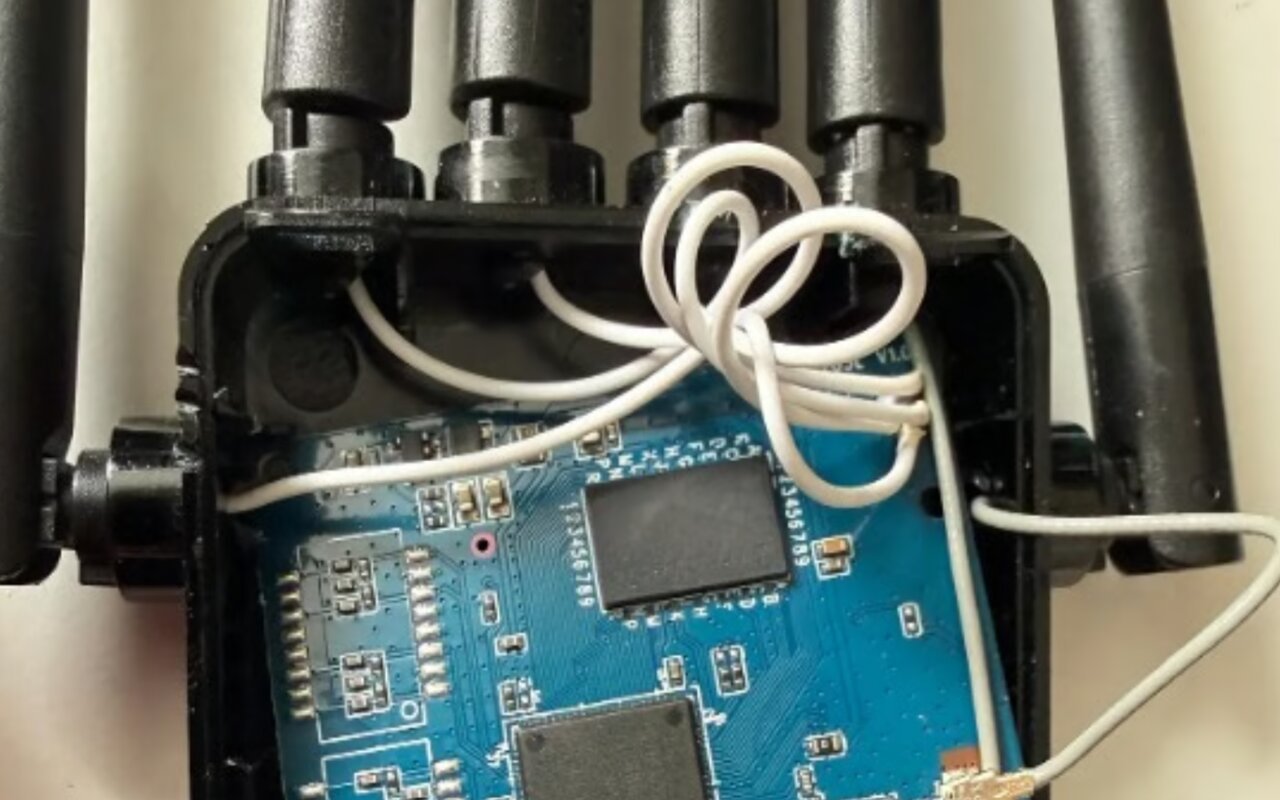
Un répéteur Wi-Fi vendu trois livres sterling contient un compte administrateur caché dont le mot de passe, codé en dur, est identique sur tous les appareils utilisant le même micrologiciel. Le chercheur en sécurité Keiran Smith, qui a extrait ce micrologiciel, a relevé plusieurs autres failles sur un produit revendiqué à plus de 100 000 exemplaires.
Méthode : extraction du micrologiciel et processeur MediaTek MT7620
Keiran Smith, titulaire d’une certification en tests d’intrusion, a acheté l’appareil, un répéteur à six antennes, après l’avoir vu dans une publicité ciblée de l’application Temu. Il a identifié le processeur principal comme un MediaTek MT7620, une puce répandue dans les équipements réseau bon marché.
Le chercheur a ensuite extrait le micrologiciel de l’appareil, une étape nécessaire pour analyser les comptes, les services réseau et les mécanismes de mise à jour.
Compte administrateur caché et mot de passe codé en dur partagé
En remontant l’arborescence logicielle, Smith a trouvé un compte administrateur caché disposant du plus haut niveau de privilège. Ce compte n’apparaît pas dans l’interface utilisateur standard et n’est pas supprimable par le propriétaire de l’appareil.
Le mot de passe de ce compte est codé en dur dans le micrologiciel : chaque appareil équipé du même micrologiciel partage donc la même clé d’accès, indépendamment du mot de passe que l’utilisateur peut définir dans l’interface.
La connexion distante est activée par défaut. Conjugué au mot de passe codé, cela permettrait à un attaquant connaissant la clé d’entrer dans n’importe quel appareil identique sans accès physique préalable.
Injection de commandes et mises à jour peu sécurisées
Keiran Smith a également relevé des signes d’une faille d’injection de commandes, un type de vulnérabilité qui peut permettre d’exécuter des commandes sur l’appareil.
La protection des mises à jour logicielles est faible, ce qui pourrait permettre de faire accepter à l’appareil un micrologiciel modifié.
Ventes massives et origine probable : test d’usine non désactivé
La fiche produit mentionne plus de 100 000 exemplaires vendus, chiffre qui rend l’impact potentiel considérable si l’ensemble des unités partage ces défauts. Chaque unité vulnérable représente une porte d’entrée possible sur un réseau domestique.
Smith précise que ces éléments ne démontrent pas une intention malveillante du fabricant. Une explication plausible est la présence de procédures de test d’usine ou comptes de support laissés actifs avant la mise en vente.
Pour les consommateurs, le problème tient au fait que le revendeur final, ici Temu, peut ne pas contrôler le code embarqué par le concepteur initial. Cela complique les responsabilités et la rapidité des correctifs sur des produits vendus à bas prix.