
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont détourné la fonction de dégivrage des régulateurs Danfoss de centaines de supermarchés français et l’ont réglée sur 50 degrés en continu. Les premières pertes approchent 300 000 euros et pourraient atteindre plusieurs millions à l’échelle nationale. La vulnérabilité exploitée était publique depuis le 20 mai 2025, et corrigée.
Un dégivrage de deux heures par jour transformé en cycle continu
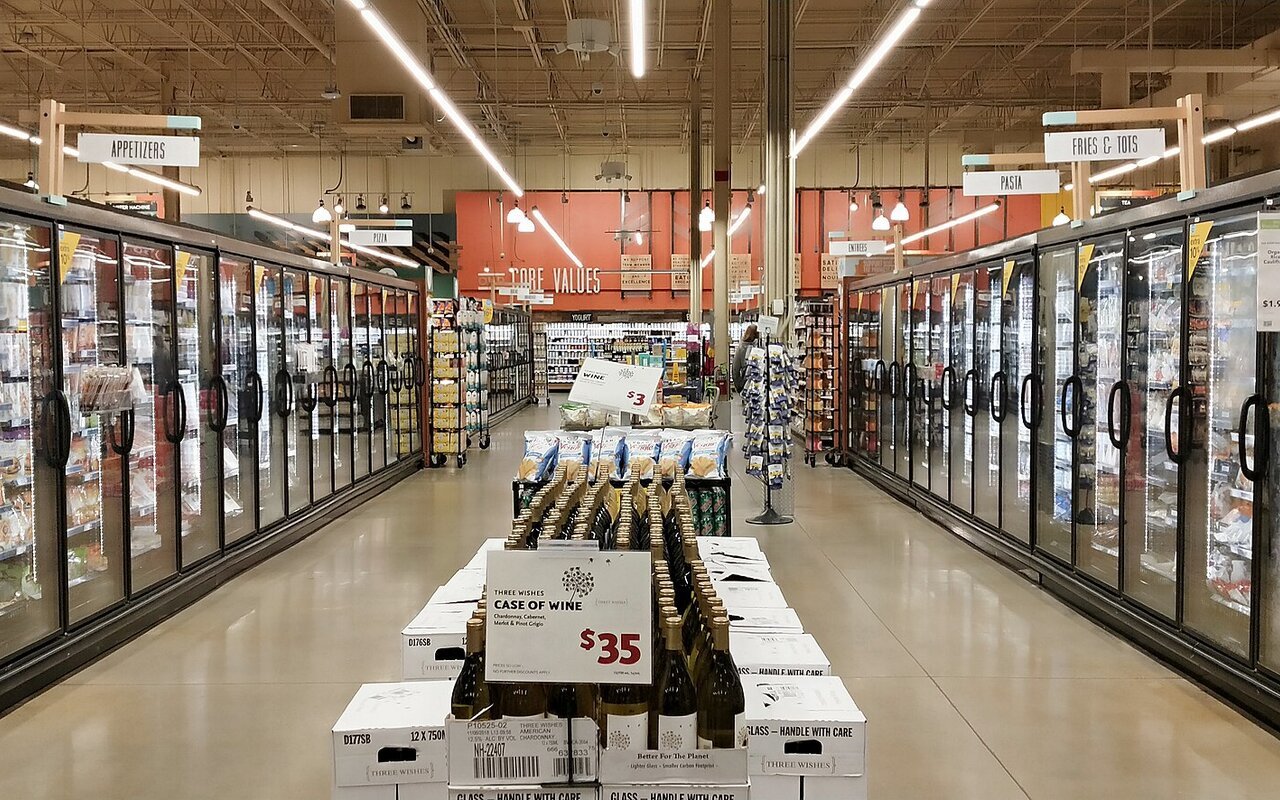
Selon Tom’s Hardware, qui s’appuie sur La Dépêche, les attaquants n’ont pas seulement modifié à distance les consignes de température des régulateurs Danfoss. Ils ont détourné la fonction de dégivrage automatique, qui ne tourne normalement que deux heures par jour, pour en faire un cycle continu et forcé avec une consigne réglée à 50 degrés Celsius. Des témoignages décrivent « une vague de chaleur » s’échappant des meubles réfrigérés et des congélateurs. Un magasin situe le déclenchement à 4 h 44.
« C’est inacceptable » : la Coopérative U et Les Mousquetaires confirment
Dominique Schelcher, président de la Coopérative U, a confirmé lundi matin : « Une cyberattaque affecte les installations de production de froid de plusieurs magasins de notre réseau depuis cette nuit. » Il a indiqué que des équipes avaient été mobilisées, promis une enquête, qualifié l’incident d’« extrêmement grave » et ajouté : « C’est inacceptable. » Le groupement Les Mousquetaires a de son côté précisé que l’attaque « vise les meubles réfrigérés de l’entreprise Danfoss ». Au 12 octobre, aucune revendication ni attribution n’avait été identifiée.
Les enseignes citées sont Intermarché et Netto, les magasins U et Super U, Carrefour Market, Monoprix et E.Leclerc. Les ordres de grandeur rapportés sont de 100 à 150 magasins Intermarché sur près de 3 600, et de moins d’une centaine de magasins Super U. Plusieurs points de vente décrivent la destruction de « l’intégralité de nos produits frais (boucherie incluse) », avec des rayons fermés de quelques heures à plusieurs jours.
Plusieurs centaines de milliers d’euros par magasin
Les premiers éléments relayés par Tom’s Hardware évoquent des pertes approchant déjà 300 000 euros et pouvant atteindre plusieurs millions d’euros au total. Les remontées de terrain parlent de « plusieurs centaines de milliers d’euros de pertes par magasin », de plusieurs millions d’euros pour l’ensemble d’Intermarché, et à Haguenau d’un éventail allant de plusieurs dizaines de milliers à plus de 200 000 euros. Ces montants restent des estimations provisoires, communiquées par les enseignes elles-mêmes.
Dix-sept mois entre l’avis public et l’attaque
L’équipe Team82 de Claroty a publié le 9 août 2026 une recherche intitulée « Freeze the Controller, Defrost the Food » sur trois vulnérabilités de l’interface web d’administration du gestionnaire central Danfoss AK-SM 800A. La principale, CVE-2025-41450, repose sur un mécanisme d’authentification caché dit « code du jour » : le contrôleur génère un mot de passe quotidien à partir de sa date courante. Les chercheurs ont reconstitué l’algorithme, ce qui permet de contourner le mot de passe administrateur et d’ouvrir une session authentifiée. Claroty dénombrait, via Censys, 2 765 équipements AK-SM 800A directement exposés sur Internet.
L’avis de la CISA américaine ICSA-25-140-03 a été publié le 20 mai 2025, puis mis à jour le 26 août 2025. Il couvre la série AK-SM 8xxA, situe le fabricant au Danemark et recommande la mise à jour, l’isolement réseau et l’usage d’un VPN pour l’accès distant. Danfoss a corrigé les trois failles dans le micrologiciel R4.3.1. Entre cet avis et l’attaque, dix-sept mois se sont écoulés.
| Identifiant | Nature de la faille | CVSS v3.1 | Versions concernées |
|---|---|---|---|
| CVE-2025-41450 | Contournement d’authentification (« code du jour ») | 8,2 (7,3 en CVSS v4) | Antérieures à R4.2 |
| CVE-2025-41451 | Injection de commande via le mot de passe SMTP | 7,6 | Antérieures à 4.3.1 |
| CVE-2025-41452 | Injection de directives Nginx, déni de service | 5,4 | Antérieures à 4.3.1 |
Aux Pays-Bas, les étiquettes de gondole et les sites hors ligne
En parallèle, la chaîne publique néerlandaise NOS a rapporté que plusieurs enseignes avaient subi dimanche après-midi un dysfonctionnement lié à un incident de cybersécurité. Les sites d’Albert Heijn, d’Etos et de Gall & Gall ont été mis hors ligne, perturbant les livraisons, et les étiquettes électroniques de gondole ont été compromises, perturbant l’affichage des prix en magasin. La chaîne belge Delhaize a elle aussi signalé des perturbations.
Albert Heijn a déclaré : « Nous avons immédiatement pris des mesures pour protéger notre environnement informatique. Cela passe notamment par l’arrêt temporaire préventif d’un certain nombre de systèmes. » Des photos en ligne montrent des magasins d’Amsterdam prévenant leurs clients de problèmes de prix et de la suspension des programmes de fidélité. À ce stade, il n’est pas établi que les incidents néerlandais et l’attaque sur les régulateurs français soient liés.