
La base centrale du personnel du Pentagone a laissé un serveur de partage de fichiers accessible à des intrus pendant neuf mois, d’octobre 2025 au 16 juillet 2026. Sont concernés 2,76 millions de personnes vivantes et 294 000 dossiers de personnes décédées, avec des numéros de sécurité sociale et des spécialités professionnelles militaires stockés sans chiffrement. La lettre de notification n’est partie que le 18 septembre 2026.
Neuf mois d’accès, deux mois de plus avant la lettre
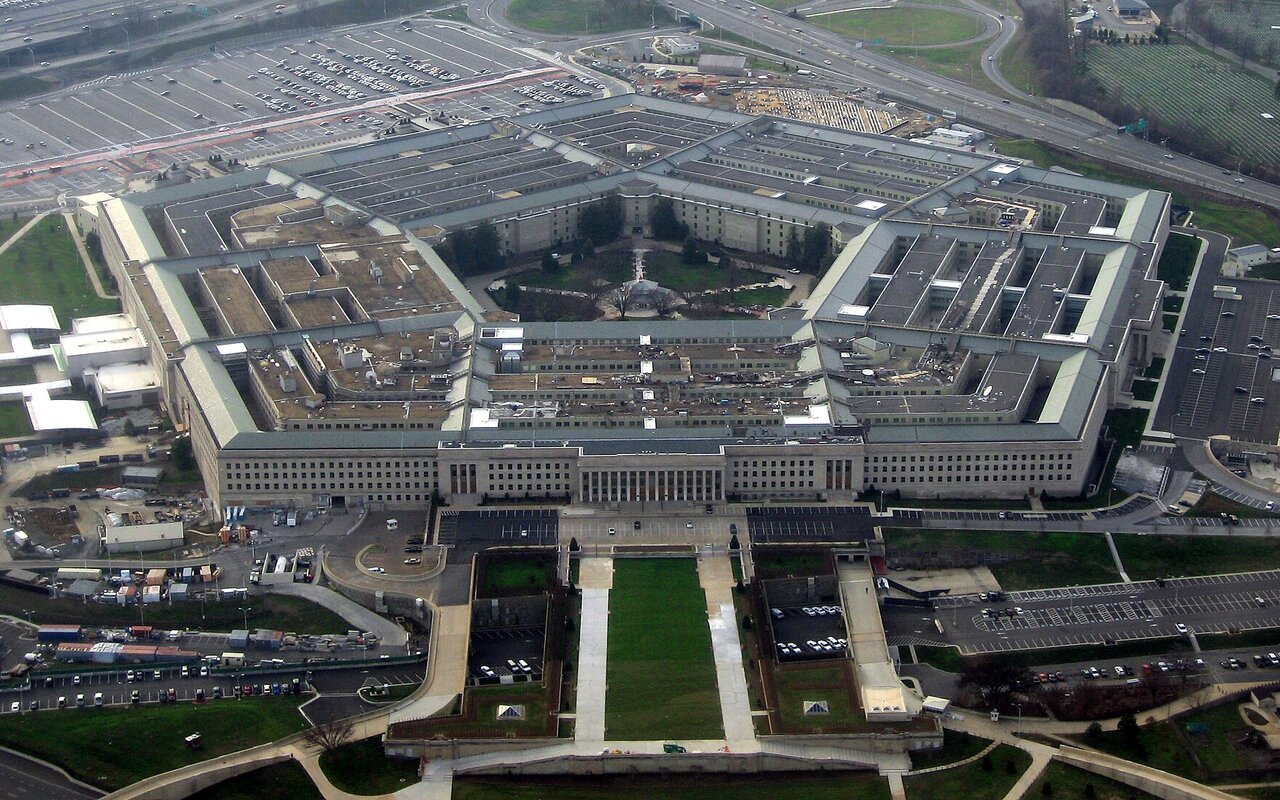
Le Defense Manpower Data Center (DMDC) est le fichier central du personnel du Pentagone. Selon la lettre de notification de brèche, « le 16 juillet 2026, une vulnérabilité de sécurité dans un système de partage de fichiers du DMDC a été découverte, qui permettait à des utilisateurs non autorisés d’accéder à des fichiers ». L’accès remontait à octobre 2025. La fenêtre d’exposition couvre donc environ neuf mois. La lettre elle-même est datée du 18 septembre 2026, soit deux mois après la découverte. Un responsable de la défense américaine indique que le DMDC « a immédiatement corrigé la vulnérabilité » et parle d’« un petit nombre d’utilisateurs non autorisés ».
Ce qui a fuité : le numéro de sécurité sociale et le poste occupé
Les données exposées varient selon les personnes. Elles comprennent des numéros de sécurité sociale, des noms, des dates de naissance, des coordonnées, des données démographiques comme le sexe et l’origine, et la spécialité professionnelle militaire. Ce dernier champ change la nature du problème : il ne s’agit pas seulement d’un risque de fraude à l’identité, mais de la possibilité d’identifier qui occupe un poste sensible lié à la sécurité nationale. Les fichiers concernés étaient stockés non chiffrés sur le serveur visé.
3 millions de dossiers sortis d’un fichier qui en compte plus de 60 millions
Le DMDC détenait au moins 60 millions d’enregistrements au titre de l’exercice 2024. Il couvre les militaires d’active et de réserve, les employés civils, les prestataires, les retraités, les anciens combattants et les familles de militaires. Les 3,05 millions de dossiers touchés ne représentent donc qu’une fraction de la base, mais une fraction dont les champs sont parmi les plus exploitables. Aucun groupe cybercriminel n’a revendiqué l’intrusion, le Pentagone n’a pas indiqué qui en était l’auteur, ni comment la vulnérabilité avait été repérée, et il n’a pas répondu immédiatement aux demandes de précisions supplémentaires.
Un an de surveillance pour une donnée qui ne se change pas
Les personnes concernées se voient offrir un an de surveillance de crédit et de services de restauration d’identité, assurés par le prestataire IDX. S’y ajoutent la possibilité d’un gel gratuit du dossier auprès d’Equifax, Experian et TransUnion, et une surveillance de crédit électronique déjà gratuite pour les militaires d’active et de la Garde nationale. La limite est arithmétique : un mot de passe se remplace, un numéro de sécurité sociale et un historique d’emploi ne se remplacent pas. La durée de vie de la donnée exposée dépasse largement les douze mois de protection proposés.
« Aucune indication d’une utilisation abusive » ne veut pas dire aucune exfiltration
La position officielle est prudente : « A ce stade, le ministère de la Guerre n’a aucune indication d’une utilisation abusive des informations consultées. » Cette formule porte sur ce qui a été observé, pas sur ce qui a été copié. Des données personnelles exfiltrées peuvent rester inutilisées pendant des années avant de servir, et l’absence de revendication publique est compatible avec un acteur qui conserve le fichier. Dans l’état actuel des informations publiées, ni le volume réellement copié, ni l’identité des intrus, ni le vecteur initial ne sont connus.
| Elément | Valeur communiquée |
|---|---|
| Personnes vivantes concernées | 2,76 millions |
| Dossiers de personnes décédées | 294 000 |
| Début de l’accès non autorisé | Octobre 2025 |
| Découverte de la vulnérabilité | 16 juillet 2026 |
| Date de la lettre de notification | 18 septembre 2026 |
| Taille totale du fichier DMDC | Au moins 60 millions d’enregistrements (exercice 2024) |
| Protection proposée | 1 an de surveillance de crédit via IDX |